Skill 安装等于新的 npm:我怎么给 Agent Skills 上安全闸
大家好,我是珂抖屁。
这几天时间线上几乎同屏出现三件事,我越看越像 2015 年前后 npm 生态刚爆开时的味道。
第一件:Cloudflare 开源的 security-audit-skill 连续多天被 @trending_repos 点名「当日热仓」——它本身是一个给 coding agent 用的安全审计技能,走多阶段猎洞、对抗验证、结构化产出。第二件:@xuxin_AI 把话说得很直——我们过去担心 npm install xxx,现在还得担心 agent skill install xxx,并放出 Skill Audit:本地扫 Agent Skills、插件一类产物。第三件:Plugin4Shell 讨论起来了——公开披露口径是:主流 coding agent 的插件「SHA 钉死」在客户端解析时可以被绕过,配合自动更新,形成零点击换包路径。同一讨论场里,SkillHawk 这类静态扫 SKILL.md / MCP 配置的小工具也冒头。
三件事叠在一起,不是「又一个安全话题」,而是一个产业阶段信号:Skill / Plugin 安装,正在变成 Agent 时代的新供应链面。
为什么「技能」比「依赖」更危险一点
npm 包再坏,多数时候还要经过你的构建、你的测试、你的权限模型。Agent Skill 不一样:它常常是一份会被模型当成操作手册的 Markdown + 脚本约定。装进去之后,agent 会按它说的去读文件、跑 shell、拉远程内容、改配置。
换句话说,Skill 不是「库函数」,更像「临时雇来的远程同事」。你给同事的不是 import,是你的终端、你的密钥路径、你的仓库写权限。
Cloudflare 这份 audit skill 本身其实挺「正经」:猎洞的 agent 不负责终审,另起一批新鲜 agent 去证伪;还强调没有 OS 级沙箱就不要当真执行。可讽刺也在这里——连「教 agent 怎么做安全审计」的技能,也要靠 npx skills add … 装进你的环境。 护城河和攻击面,共用同一条安装管线。
Plugin4Shell 把「我钉过了」打成笑话
公开材料里,Plugin4Shell 的核心不是「用户手滑装了恶意插件」,而是更糟的一种:
•市场方按 commit SHA 钉住「审过的版本」;
•agent 去 checkout 这个 SHA,却不校验工作树最终 HEAD 是否真等于钉死值;
•git 在「同名分支 vs 对象 ID」上的歧义,再叠默认自动更新,就能让已安装的「可信插件」在后台被换成恶意内容。
披露方写得很硬:Claude Code、Codex 一侧已有补丁版本口径;Copilot / Gemini CLI 一侧当时的公开说法是未修或不再修、建议迁移。具体版本号以各家发行说明为准,我这里不替任何人背书「你已经安全」。
对我有用的判断只有一句:钉死如果没有「落地后核对」,就只是心理安慰。 供应链安全从来不缺「我们钉了」的 PPT,缺的是 checkout 之后那一行 rev-parse 级别的诚实。
我给自己装的安全闸:五条,够用且可执行
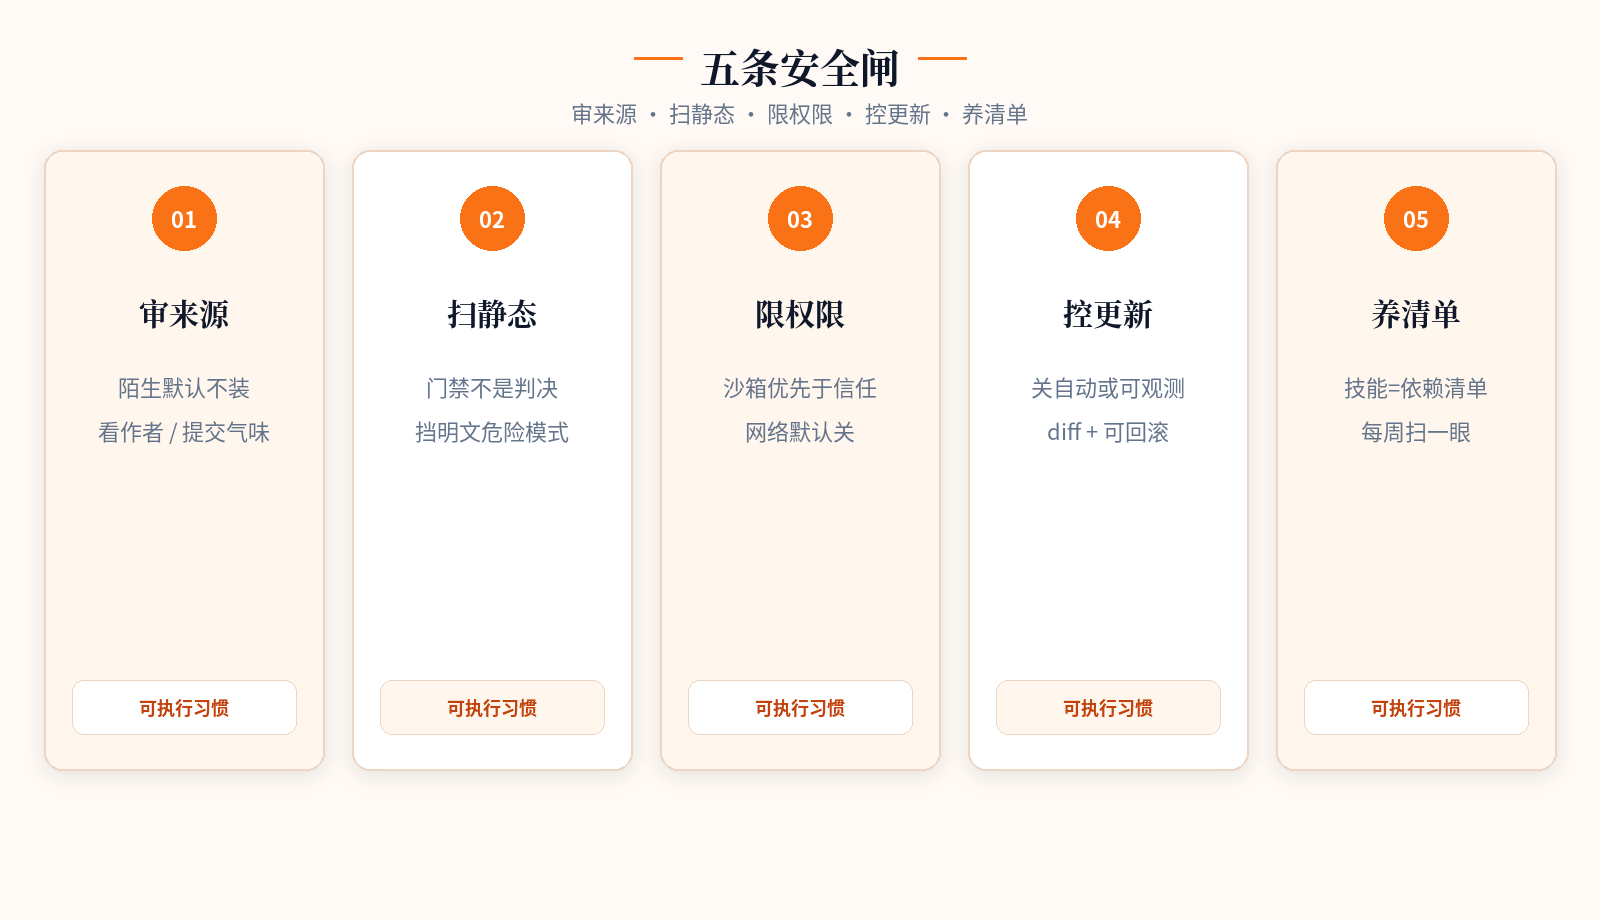
五条闸:审来源 · 扫静态 · 限权限 · 控更新 · 养清单
我不迷信「装一个扫描器就万事大吉」。一人公司能坚持做的,是把闸门嵌进习惯:
1. 安装前当 npm 一样审,而不是当壁纸一样点 看仓库是谁、最近提交密度是否异常、SKILL.md 里有没有「读 .env / curl|bash / 改 shell 配置 / 要求忽略系统提示」这类气味。陌生来源默认不装。
2. 静态扫描当门禁,不当判决 Skill Audit、SkillHawk、以及各家陆续冒头的 skill scanner,适合挡「明文危险模式」。它们拦不住「内容事后被换」、也拦不住「语义合法但意图坏」的指令。扫过 ≠ 安全,只是把明显炸弹挡在门外。
3. 运行时沙箱优先于「我相信作者」 能 OS 隔离就 OS 隔离:网络默认关、仓库只读、密钥不进 agent 可见环境。Cloudflare 那份 audit skill 自己都写了:没有强制沙箱,很多「需要执行验证」的发现只能停在 needs_validation——这恰恰说明真执行权有多贵。
4. 自动更新默认关,或至少要可观测 Plugin4Shell 叙事里最刺的是「零点击」。一人公司里,插件/技能自动升级如果关不掉,至少要做到:升级日志可见、升级后 diff 可看、异常版本能回滚。
5. 把「技能清单」当成依赖清单养 每周扫一眼:装了哪些 skill、谁触发、最近改过什么。和 package.json 一样,长期不审的依赖,一定会在某个周五晚上爆炸。
冲榜技能和恶意技能,共用同一条安装习惯
还有一层容易被忽略:security-audit-skill 冲榜,说明市场在奖励「能让 agent 多干活的 Markdown 包」。奖励函数一旦形成,坏人也会优化同一目标——让技能看起来有用、好装、好传播。
Air Security 公开叙事里,更早还有「技能故事」「SkillJacking」一类铺垫:先证明装进去不难,再证明钉死不可靠。Plugin4Shell 是这条链上的硬伤披露。你不需要接受他们每一个受害规模数字,也能接受结构结论:分发层比模型层更先成为战场。
所以我看冲榜的姿势变了:以前刷到热仓,第一反应是 star 一下试试;现在第一反应是——它要我的哪些权限、装完谁能改它、我能不能在沙箱里试。
一人公司没有安全团队,但有一件大厂也常偷懒的事可以做:把「默认安装」改成「默认怀疑」。 怀疑不是停止使用开源,是停止用信任代替核对。
我自己的判断
Skill 生态会继续冲榜,好技能也会继续降低一人公司的边际成本——这点我不反对。我反对的是把 npx skills add 当成无成本的生产力按钮。
Agent Skills 已经是供应链。 审计技能冲榜、安装扫描器出现、钉死被绕过,三件事同屏,不是巧合,是同一条曲线的三个刻度。你不需要变成安全研究员,但你得有闸:审来源、扫静态、限权限、控更新、养清单。
把闸装进日常,比等下一次披露再转发恐吓帖有用得多。
下一波爆的,大概率不是「某个模型变笨」,而是「某个热门 skill / plugin 被悄悄换心」。到那时再补课,账单会很难看。